02 de OUTUBRO
O WordPress é utilizado em uma grande variedade de sites e aplicações web. Por isso, vulnerabilidades no seu núcleo podem afetar uma grande quantidade de ambientes.
Em 22 de setembro de 2026, o projeto WordPress lançou a versão 7.1.2, uma atualização de segurança que corrige uma vulnerabilidade crítica identificada como CVE-2026-87902. Segundo o próprio projeto, um atacante não autenticado pode, sob determinadas condições, fazer com que a resolução de templates inclua um arquivo PHP local legível fora dos diretórios do tema ativo. Quando condições adicionais do ambiente estão presentes, essa cadeia pode chegar à execução remota de código (RCE).
Antes de analisar a vulnerabilidade, vale entender dois conceitos fundamentais para acompanhar a cadeia de exploração.
O que é Path Traversal?
Path Traversal é uma vulnerabilidade que ocorre quando uma aplicação permite que uma entrada controlada pelo usuário influencie a localização de um arquivo ou diretório sem validar adequadamente o caminho.
Um atacante pode tentar utilizar sequências como ../ para navegar para diretórios fora do local originalmente previsto pela aplicação.
Por exemplo, imagine uma aplicação que deveria acessar somente:
/var/www/app/templates/ home.php
Uma entrada manipulada poderia tentar:
../../../../etc/passwd
A quantidade de ../ necessária depende da estrutura real de diretórios e do contexto em que o caminho é resolvido.
O problema, portanto, não está no ../ isoladamente. O risco surge quando uma entrada controlada pelo usuário consegue influenciar a construção de um caminho que deveria permanecer restrito a determinado diretório.
O que é Local File Inclusion?
Local File Inclusion (LFI) ocorre quando uma aplicação permite que um atacante influencie qual arquivo local será incluído ou carregado durante a execução.
Em aplicações PHP, isso pode acontecer quando uma entrada controlada pelo usuário chega a mecanismos como include ou require.
Uma LFI pode permitir que arquivos sejam incluídos no contexto da aplicação.
Em determinadas situações, essa inclusão pode ser combinada com outras condições do ambiente e evoluir para execução de código.
Como Path Traversal e LFI se relacionam?
Path Traversal e LFI são problemas diferentes, mas podem fazer parte da mesma cadeia.
O primeiro permite manipular o caminho utilizado pela aplicação. O segundo ocorre quando esse caminho manipulado acaba sendo utilizado para carregar um arquivo local.
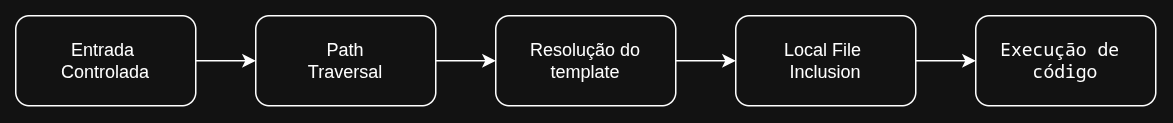
É justamente essa relação que será importante para compreender a CVE-2026-87902.
O que é a CVE-2026-87902?
A CVE-2026-87902 é uma vulnerabilidade no WordPress Core relacionada à resolução de templates de páginas.
O advisory oficial descreve o problema como um Path Traversal não autenticado na resolução de page templates, que pode resultar na inclusão de um arquivo PHP local escolhido pelo atacante. A falha foi classificada como CWE-98 — Improper Control of Filename for Include/Require Statement in PHP Program e recebeu CVSS 4.0 de 9,2 (Critical).
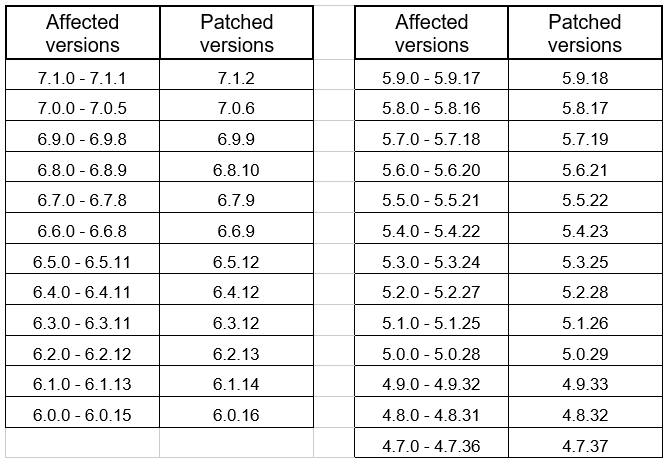
As versões afetadas incluem as branches do WordPress de 4.7.0 até 7.1.1, com correções disponibilizadas nas respectivas branches de manutenção. Na linha 7.1, a correção está presente a partir da versão 7.1.2.
O aspecto mais relevante é que a exploração não exige autenticação. O próprio WordPress descreve o cenário como um ataque no qual um invasor não autenticado consegue influenciar a resolução do template.
Informações principais:
CVE: CVE-2026-87902
Produto: WordPress Core
Tipo: Path Traversal / Local File Inclusion
CWE: CWE-98: Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Remote File Inclusion')
CVSS v4.0: 9,2 — Critical
Autenticação: não necessária
Interação do usuário: não necessária
Correção: WordPress 7.1.2 e backports para versões anteriores
Por que essa vulnerabilidade merece atenção?
O principal agravante da CVE-2026-87902 é a combinação de três características: não exige autenticação, afeta o núcleo do WordPress e pode permitir que um arquivo PHP local seja incluído fora do diretório esperado.
Além disso, a distância entre a vulnerabilidade inicial e uma possível execução de código depende de condições que podem existir em diferentes ambientes. Por isso, a correção deve ser tratada como uma atualização de segurança do próprio WordPress Core, e não apenas como uma alteração opcional relacionada a temas.
Como corrigir essa vulnerabilidade do WordPress?
A principal medida é atualizar o WordPress para uma versão que contenha a correção da CVE-2026-87902.
Para instalações na linha 7.1, isso significa utilizar a versão 7.1.2 ou posterior. Ambientes que permanecem em branches anteriores devem utilizar o respectivo security backport disponibilizado pelo projeto WordPress.
A CVE-2026-87902 demonstra como uma falha aparentemente simples na construção de um caminho pode se transformar em uma cadeia de exploração mais complexa.
O problema começa com a manipulação do nome utilizado na resolução de um page template, passa pela possibilidade de Path Traversal e pode resultar em Local File Inclusion. Em determinadas condições do ambiente, essa cadeia pode chegar à execução remota de código.
A correção adotada pelo WordPress também deixa uma lição importante: proteger apenas a entrada não é suficiente. O WordPress passou a validar o valor utilizado para construir o template e, adicionalmente, verificar se o caminho finalmente resolvido permanece dentro dos diretórios permitidos.
Para administradores, a medida mais importante é objetiva: manter o WordPress Core atualizado e verificar se todas as instalações estão executando uma versão corrigida.
Quer saber como proteger os dados e ferramentas da sua empresa? Fale com a nossa equipe: (54) 3027-0722.


