06 de NOVEMBRO
Falhas identificadas como CVE-2026-109618 e CVE-2026-109619 receberam classificação crítica, com pontuação CVSS 9.2.
Atualizações emergenciais já estão disponíveis para as versões suportadas do PHP.
Em 20 de outubro de 2026, informações sobre duas vulnerabilidades críticas no PHP foram vazadas, antes da publicação coordenada dos respectivos avisos de segurança. O incidente levou a equipe responsável pela linguagem a antecipar a divulgação das correções.
As falhas, que passaram a ser conhecidas como PHP2Shell, podem permitir que um atacante execute código remotamente em servidores vulneráveis, sem a necessidade de autenticação.
No dia 21 de outubro, o projeto PHP publicou atualizações emergenciais e confirmou os mecanismos envolvidos nas duas vulnerabilidades.
Diferentemente de ataques direcionados a falhas de programação de uma aplicação específica, o PHP2Shell afeta componentes internos do interpretador PHP. Por esse motivo, sua superfície de exposição pode abranger diferentes aplicações, sistemas de gerenciamento de conteúdo e serviços corporativos que utilizam a linguagem.
O que é o PHP2Shell?
PHP2Shell é a denominação utilizada pela comunidade de segurança para identificar duas vulnerabilidades críticas presentes no PHP:
- CVE-2026-109618: corrupção de memória durante o tratamento de falhas de alocação (Out-of-Memory).
- CVE-2026-109619: utilização de referências a regiões de memória já liberadas (Use-After-Free).
Ambas receberam pontuação 9.2 no CVSS v4.0, classificação considerada crítica.
A exploração bem-sucedida pode permitir a execução de código no contexto do processo responsável pelo atendimento das requisições PHP.
Dependendo das permissões e da configuração do servidor, isso pode possibilitar acesso indevido a informações, alteração de arquivos, comprometimento da aplicação ou utilização do ambiente como ponto de partida para novos ataques.
Como funcionam as vulnerabilidades?
CVE-2026-109618: corrupção de memória durante falhas de alocação
A primeira vulnerabilidade está relacionada à maneira como o PHP trata situações em que não consegue realizar uma alocação de memória.
Durante o processamento de determinadas requisições, estruturas internas podem ser parcialmente inicializadas quando ocorre uma falha de alocação. Nessas condições, o mecanismo de tratamento de erros pode interromper a operação e deixar o estado interno inconsistente.
Posteriormente, durante o encerramento da requisição, o PHP pode acessar essas estruturas inválidas.
Pesquisadores demonstraram que requisições HTTP especialmente construídas podem explorar essa condição, inclusive durante o processamento de formulários multipart/form-data.
No ambiente Apache com mod_php, a exploração foi confirmada antes da execução de qualquer código específico da aplicação.
CVE-2026-109619: utilização de memória liberada entre requisições
A segunda vulnerabilidade envolve uma condição conhecida como Use-After-Free.
Em determinadas situações, um processo PHP pode preservar referências para estruturas de memória associadas a uma requisição anterior, mesmo depois que essa memória foi liberada.
Quando o mesmo processo atende outra requisição, operações internas realizadas antes da reinicialização completa do ambiente podem acessar essas referências inválidas.
Entre os mecanismos identificados pelos pesquisadores estão operações de gerenciamento de sessões, acompanhamento de progresso de upload, tratamento de erros fatais e determinadas configurações internas do PHP.
Com condições adequadas de manipulação da memória, esse comportamento pode permitir execução remota de código.
Quais servidores e aplicações podem ser afetados?
O alerta é relevante para organizações que utilizam PHP em aplicações e serviços acessíveis pela rede.
Entre os ambientes que exigem avaliação estão servidores Apache com mod_php, instalações PHP-FPM, CGI, FrankenPHP e LiteSpeed.
Também merecem atenção aplicações desenvolvidas com PHP, plataformas de e-commerce, sistemas corporativos e gerenciadores de conteúdo como WordPress, Drupal e Joomla.
É importante destacar que a utilização de PHP não significa, por si só, que toda aplicação seja explorável. A exposição depende da versão instalada, da configuração do servidor e das condições necessárias para cada vulnerabilidade.
Entretanto, por se tratar de falhas presentes no interpretador, a atualização de plugins ou do código da aplicação não substitui a correção do PHP.
Quais versões precisam ser atualizadas?
Em 21 de outubro de 2026, o projeto PHP disponibilizou as seguintes versões corrigidas:
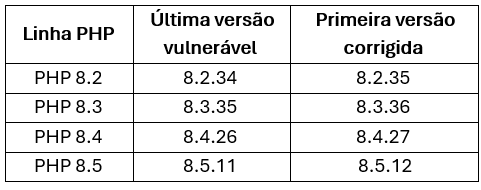
Versões antigas, como PHP 7.x, 8.0 e 8.1, não recebem mais atualizações regulares do projeto PHP. Para esses ambientes, é necessário avaliar a migração para versões suportadas ou a disponibilidade de correções específicas fornecidas pelo distribuidor.
Como proteger o ambiente?
A principal recomendação é realizar a atualização do PHP para uma versão corrigida, priorizando sistemas expostos à internet.
Além da atualização, as organizações devem adotar medidas complementares:
1. Identificar instalações PHP: realizar o inventário de servidores, aplicações, containers, appliances e outros sistemas que utilizam o interpretador.
2. Aplicar as correções: atualizar os pacotes PHP conforme a distribuição e validar se os serviços estão executando os componentes corrigidos.
3. Revisar sistemas legados: identificar versões sem suporte e estabelecer um plano de atualização, substituição ou isolamento.
4. Monitorar comportamentos suspeitos: acompanhar processos PHP e servidores web que iniciem shells, interpretadores ou ferramentas de comunicação de maneira inesperada.
5. Revisar os controles de exposição: aplicar limites adequados para requisições HTTP, restringir serviços desnecessários e considerar controles complementares de WAF e segmentação de rede.
6. Investigar indícios de comprometimento: verificar processos, arquivos recentemente modificados, tarefas agendadas, acessos anômalos e outros indicadores compatíveis com exploração.
Medidas temporárias de configuração podem reduzir determinados caminhos de ataque, mas não oferecem proteção completa. A aplicação das correções oficiais continua sendo a principal medida de segurança.
Por que essa descoberta exige atenção das empresas?
A gravidade do PHP2Shell não está apenas na possibilidade de execução remota de código, mas também no alcance potencial de vulnerabilidades presentes em uma tecnologia amplamente utilizada.
Muitas organizações mantêm aplicações PHP operando há anos, inclusive em sistemas legados que não fazem parte dos processos regulares de atualização.
Esse cenário reforça a importância de manter visibilidade sobre os componentes utilizados na infraestrutura, acompanhar os comunicados de segurança dos fabricantes e estabelecer processos eficientes de gerenciamento de vulnerabilidades.
A Integrasul reforça a importância de uma estratégia contínua de segurança da informação, que combine gerenciamento de vulnerabilidades, atualização de componentes, monitoramento e testes periódicos de segurança.
Essas práticas contribuem para a identificação antecipada de exposições e para a redução dos riscos de comprometimento dos ambientes corporativos.
Referências técnicas:
PHP — Security Advisory e versões corrigidas
CVE-2026-109618 — Advisory oficial
CVE-2026-109619 — Advisory oficial
The Hacker News — PHP2Shell